セキュリティ対策に、いくら投資すべきか?リスクとコストの経済合理性
 m.uchiki
AI時代のサイバーセキュリティを「損得勘定」で考える|第2回:防御側のリスクと投資判断
「多要素認証を導入した」「監視を強化した」「新しいセキュリティ製品を購入した」。
これらは有効な対策かもしれません。
しかし、それだけでセキュリティ投資が十分なのか、あるいは過大なのかを判断できるでしょうか?
つまり、企業/組織は、サイバーセキュリティにいくら投資すればよいのでしょうか?
第1回では、攻撃者の期待利益と実現利益という視点から、攻撃を「割に合わない」ものにする防御戦略を考えました。
第2回は、守る側の企業/組織について考えます。
なお、この記事に関する免責事項は、末尾に掲載されているリンク先に記載されていますので、ご確認ください。
先に結論だけ
企業/組織は、サイバーセキュリティにいくら投資すればよいのでしょうか?
リスクを被害の発生確率と金額で評価し、企業/組織が許容するリスクを、最小限の平常時コストで実現する
そのためには、対策に支払う費用と、まだ発生していない損失の期待値(想定値)を分けて考える必要があります。
今回は、そのための簡略モデルと、経営判断への使い方を整理します。
なお、ここで扱う数字は意思決定を説明するための仮定であり、精度が保証された実測値ではありません。
また、この考え方は法令・契約上の義務を無視して費用を削減することを意味していません。
防御側のコストとセキュリティリスクを整理する
第1回のモデルA・Bは、攻撃者の損益を扱いました。
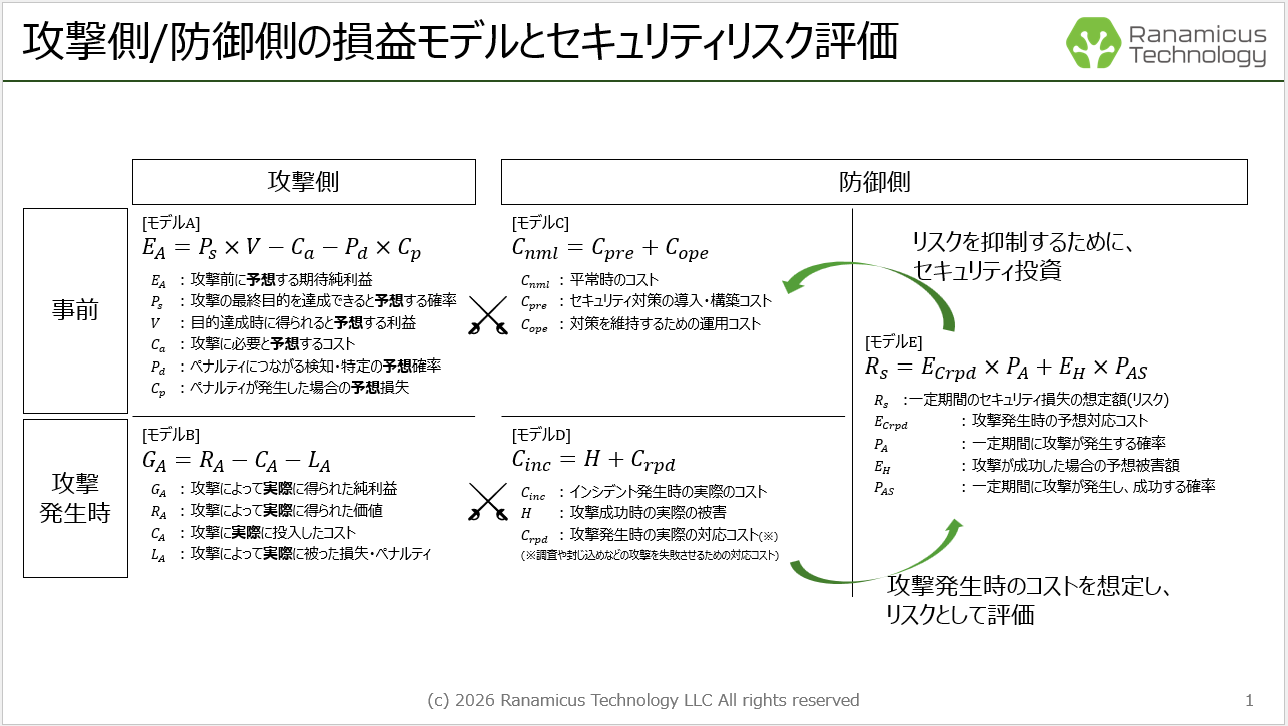
ここでは、防御側の損益を「平常時」と「攻撃発生時」に分けて、モデルC・Dとして整理します。
モデルC:平常時の対策費用
まず、インシデント発生前の平常時におけるセキュリティ対策コストについてです。
| 記号 | 意味 |
|---|---|
| \( C_{nml} \) | 平常時に予算化するセキュリティ対策コスト |
| \( C_{pre} \) | セキュリティ対策の導入・構築コスト |
| \( C_{ope} \) | 対策を維持するための運用コスト |
導入コスト \( C_{pre} \) は、必要に応じて年額換算します。
モデルD:攻撃発生時の対応費用
一方、実際に攻撃が発生した時のインシデントコストは、
| 記号 | 意味 |
|---|---|
| \( C_{inc} \) | 実際に攻撃が発生し、成功した場合のコスト |
| H | 攻撃が発生し、成功した場合の実際の被害額 |
| \( C_{rpd} \) | 攻撃に対する調査・封じ込め・復旧などの対応費用 |
攻撃に対する対応費用 \( C_{rpd} \) は、攻撃が失敗した場合でも発生します。
モデルE:セキュリティリスク
では、まだ起きていない攻撃による損失リスクを、どう評価すればよいでしょうか?
そこで登場するのが、セキュリティリスクを金銭換算した「期待損失額(想定損失額)」です。
| 記号 | 意味 |
|---|---|
| \( R_s \) | 評価期間中のセキュリティ損失の期待額(想定額) = セキュリティリスク |
| \( E_H \) | 攻撃が成功した場合の期待被害額(想定被害額) |
| \( P_{AS} \) | 評価期間中に攻撃が発生し、成功する想定確率 |
| \( E_{Crpd} \) | 攻撃が発生した場合の期待対応コスト(想定対応コスト) |
| \( P_A \) | 評価期間中に攻撃が発生する想定確率 |
攻撃が成功する確率と、その場合の被害額を掛け合わせる、
さらに、成功・失敗にかかわらず発生し得る対応費用も、攻撃発生確率に応じて加えます。
なお、ここでの \( E_{Crpd} \) は、攻撃発生を条件とした想定の対応費用であり、対応不要なケースの費用はゼロとして含めます。
また、上式は、評価対象の攻撃事象を一定期間に発生するか否かで捉える簡略モデルです。
繰り返し発生する攻撃については、期待発生回数などを用いて拡張する必要があります。
リスクを損失の発生頻度と損失規模によって定量的に評価する考え方は、FAIR(Factor Analysis of Information Risk)などでも採用されています。
ここで示したモデルは、その考え方も踏まえて簡略化した整理です。
平常時コストは実際に予算化する費用、セキュリティリスクは、将来発生する可能性のある損失として備える期待値(想定値)です。
両者は別々に管理します。
企業/組織は、どこまでのリスクを許容すべきか?
ここで、セキュリティ対策を経営判断として考えてみます。
例えば、次の3つの対策案があったとします。
| 対策案 | \( C_{nml} \) 平常時のコスト(年間) | \( R_s \) 期待(想定)損失額(年間) |
|---|---|---|
| [1] 基本的な対策 | 300万円 | 150万円 |
| [2] 強化した対策 | 500万円 | 70万円 |
| [3] さらに強化した対策 | 800万円 | 30万円 |
※金額は、考え方を説明するための仮定です。
仮に、企業/組織が許容するセキュリティリスクの上限 \( R_allow \) を年間100万円と決めているなら、対策案[1]は基準を満たしません。
一方、[2]と[3]は条件を満たします。
両者を比較すると、許容リスク水準を満たすための平常時コストが低いのは、対策案[2]です。
防御側が選択する対策の組み合わせを \( x \) とします。
この \( x \) は、法令・契約上の必須条件を満たす対策でなければなりません。
対策セット \( x \) を実施した場合の、コストやリスクを (\( x \))付きで表現すると、
つまり、法令やコンプライアンスを守りながら、許容できるセキュリティリスクを実現するための平常時コストを最小化するという考え方です。
もちろん、平常時コストと期待損失額は同じ金銭単位なので、\( C_{nml}+R_{s} \) という「経済的な総負担の期待額」として比較することもできます。
ただし、両者の性質は異なります。
平常時コスト \(C_{nml}\) は、セキュリティ対策のために計画的に支出する費用です。
一方、セキュリティリスク \(R_s\) は、将来発生する可能性のある損失を、その発生確率で重み付けして金銭換算した期待(想定)値であり、実際に支出する費用を意味するわけではありません。
しかし、経済合理性の観点では、この期待損失額を「将来発生する損失の期待(想定)コスト」として扱うことができます。
したがって、両者を足し合わせた \(C_{nml}+R_s\) は、平常時の対策費用に、インシデントによる損失の期待(想定)値を加えた、「経済的な総負担の期待額」を意味します。
このように、実際に予算化する費用と、確率に基づいて推定する期待損失額を区別しながら、経済的な比較のために合算することで、セキュリティ投資の費用対効果を評価できます。
ただし、「許容リスクを満たすための平常時コスト最小化」と、「経済的な総負担の期待額の最小化」は、必ずしも同じではありません。
先ほどの例で、平常時コストと期待(想定)損失額を合計すると、[1]は450万円、[2]は570万円、[3]は830万円です。
したがって、リスク中立的に総負担の期待額だけを最小化するなら対応案[1]になります。
一方、年間の期待(想定)損失額を100万円以下に抑えるという経営方針を採用すれば、[1]は対象外となり、対応案[2]を選びます。
つまり、どちらを選択するかは、経営が何を目的とし、どの程度のリスクを許容するかによって異なります。
また、「リスク許容上限 \( R_{allow} \)=100万円」という基準自体にも、経営上の根拠が必要です。
業務・資金・事業継続の状況に照らして決定し、見直すべき値であり、無条件の正解ではありません。
なお、リスクの評価方法として期待(想定)損失額を使うことと、経営方針として期待(想定)総負担を最小化することは、別の意思決定であり、後者に代えてリスク許容上限を設けるかどうかも経営判断です。
被害が甚大でも、発生確率を考慮して判断する
「被害が甚大であれば、期待(想定)損失額とは別に、必ず対策すべきなのでは?」という疑問もあるでしょう。
それも誤りではありません。
しかし、私は、被害額の大きさだけで対策投資を決めるべきではないと考えています。
極端な例ですが、重武装した集団がデータセンターを襲撃する、あるいは隕石の落下によって拠点が壊滅する(ITセキュリティではなく、業務継続上のリスク例となりますが)、といった事象も、発生確率はゼロではありません。
この極端な例において、仮に、ある事象の被害額が1,000億円、年間発生確率が10億分の1と合理的に評価できるなら、年間期待損失額は100円です。
被害額だけを見ると重大ですが、それに多額の投資をすることが合理的とは言えません。
したがって、発生確率 × 金銭換算した被害額=リスクを判断の基本にする、という考え方です。
被害には、信用毀損による売上・利益の減少、企業価値の喪失、事業継続不能による影響なども、金額換算して含めます。
ただし、同じ損失を異なる項目で二重計上しないようにします(信用毀損による「売上・利益の減少」は、損失額としては「逸失利益」に統一するなど)。
人命などについても、事故リスクを評価する分野では「統計的生命価値※」のように、リスク低減の便益を金銭換算する考え方があります。
(※これは、個人の命そのものに値札を付けるという意味ではありません)
もっとも、こうしたリスク中立的な期待損失モデルにも、前提があります。
それは、発生確率と被害額を合理的に推定できていることです。
滅多に起こらない事象ほど十分なデータがなく、確率推定そのものが難しくなります。
「極めて低確率だと思う」という感覚だけで対象から外してしまうのでは、判断の根拠になりません。
そのため、無視できる水準かどうかを粗く評価するスクリーニングを行い、必要なら詳しく調査します。
評価したうえで、対策を追加しないというリスク受容も、合理的な選択の一つです。
企業/組織破綻の損失も、可能な限り金銭で評価する
例えば、破綻によって企業/組織価値が失われる場合、時価総額は、株主価値の損失を推定する際の参考指標の1つになります。
ただし、時価総額が、そのまま企業/組織全体の損失額とは限りません。
顧客への補償、事業停止による影響、取引先への責任など、評価対象とする損失の範囲を定める必要があります。
逆に、将来利益の喪失を企業/組織価値の減少と別に加算すれば、二重計上になり得ます。
企業/組織の資金繰りについても、緊急調達の費用、資産の売却損、支払い不能によって拡大する損失などを、できる限り被害額の推定に含めます。
重要なのは「破綻」という言葉の重さに反応することではなく、何が、いつ、誰に、どれだけの経済的損失をもたらすかを明らかにすることです。
もっとも、期待損失額だけで判断するリスク中立的な方針と、存続確率や資金不足確率をより重視する方針は異なります。
法令・契約上の義務も含め、追加の条件を採用するか、あるいは、重視する観点を分析して、見合った損失額を加算するかは、経営が明示的に判断すべきです。
破綻リスクだから、一律に無限の対策費用を認める、という考えは現実的ではありません。
期待(想定)損失額は、どこまで信頼できるのか?
モデルEの計算自体は簡単です。
しかし、年間の攻撃発生確率や成功確率を、十分な根拠をもって推定することは簡単ではありません。
AIを使って推計しても、根拠データが不足していれば精度は保証されません。
ここでは2種類の不確実性を区別します。
1つは、実際に攻撃が起こるかどうかという将来事象の不確実性。
これは、発生確率を使う期待(想定)損失額の計算に含まれます。
もう1つは、発生確率や被害額の推定値そのものが、どの程度正しいか分からないという不確実性です。
例えば、あるリスクについて、基本シナリオと、上側シナリオ(コンサバなシナリオ※)で、以下の推定値を得たとします。
※評価対象システムの脆弱性や影響範囲について、基本推定より不利な条件を想定したシナリオ
| 項目 | 基本推定値 | 上側シナリオの推定値 |
|---|---|---|
| 1年間に攻撃が発生する想定確率 \( P_A \) | 5% | 7% |
| 1年間に攻撃が発生し、成功する想定確率 \( P_{AS} \) | 1% | 2% |
| 攻撃が成功した場合の期待(想定)被害額 \( E_H \) | 100,000千円 | 200,000千円 |
| 攻撃が発生した場合の期待(想定)対応コスト \( E_{Crpd} \) | 4,000千円 | 6,000千円 |
このとき、年間期待(想定)損失額=リスクは、
つまり、推定条件(シナリオ)によっては、年間で差額322万円上振れの可能性があるということです。
確率と被害額の不確実性を確率分布として適切に表現できる場合、その影響は期待値の推定に反映できます。
そのうえで、一律に安全率を加算すれば二重計上の可能性があります。
また、複数リスクの上側評価額を単純に足し合わせればよいとは限らず、共通原因や相関関係にも注意が必要です。
したがって、期待損失額を基本値として示し、推定根拠、不足情報、上側評価額を別に提示する方針が望ましいと考えます。
十分な根拠がないなら「推定不能」「追加調査が必要」とすることも、重要な評価結果です。
なお、NIST SP 800-30 Rev.1でも、リスク評価における推定の不確実性や、組織のリスク許容度を考慮することの重要性が示されています。
次回、第3回は、こうした膨大なリスクの洗い出しと根拠整理を、AIを使って、どのように現実的に実施するかを考えます。
まとめ――リスクとコストを経営判断につなげる
最初に提示した結論を、もう一度確認します。
企業/組織は、サイバーセキュリティにいくら投資すればよいのでしょうか?
リスクを被害の発生確率と金額で評価し、企業/組織が許容するリスクを、最小限の平常時コストで実現する
平常時に支払う対策費用と、インシデントによって生じる損失の期待値は異なります。
両者を分けて管理することで、「どれほどのリスクを、どれほどの費用で低減できるのか」を説明しやすくなります。
その際、破綻のような甚大な被害も発生確率を無視せず、可能な限り金銭換算して評価します。
ただし、損失範囲の漏れや二重計上、推定値の不確実性を放置すれば、数字の見た目だけが精密になってしまいます。
また、どの水準までリスクを許容するかは、計算だけでは決まりません。
最終的なリスク受容と投資判断を担うのは経営です。
とはいえ、企業/組織に存在する膨大なリスクを人間が一つずつ洗い出し、評価し続けるのは大変です。
さらに、対策の運用費用を増やし続けるわけにもいきません。
そこで次回は、AIを用いて攻撃者の作業コストを上げながら防御側の運用負担を抑える方法と、AIによるリスク評価支援を考えます。
免責事項
Follow me!